สแกน 4 สายงาน "อาชีพวงการไซเบอร์" แฮกเกอร์สายขาวกู้วิกฤต
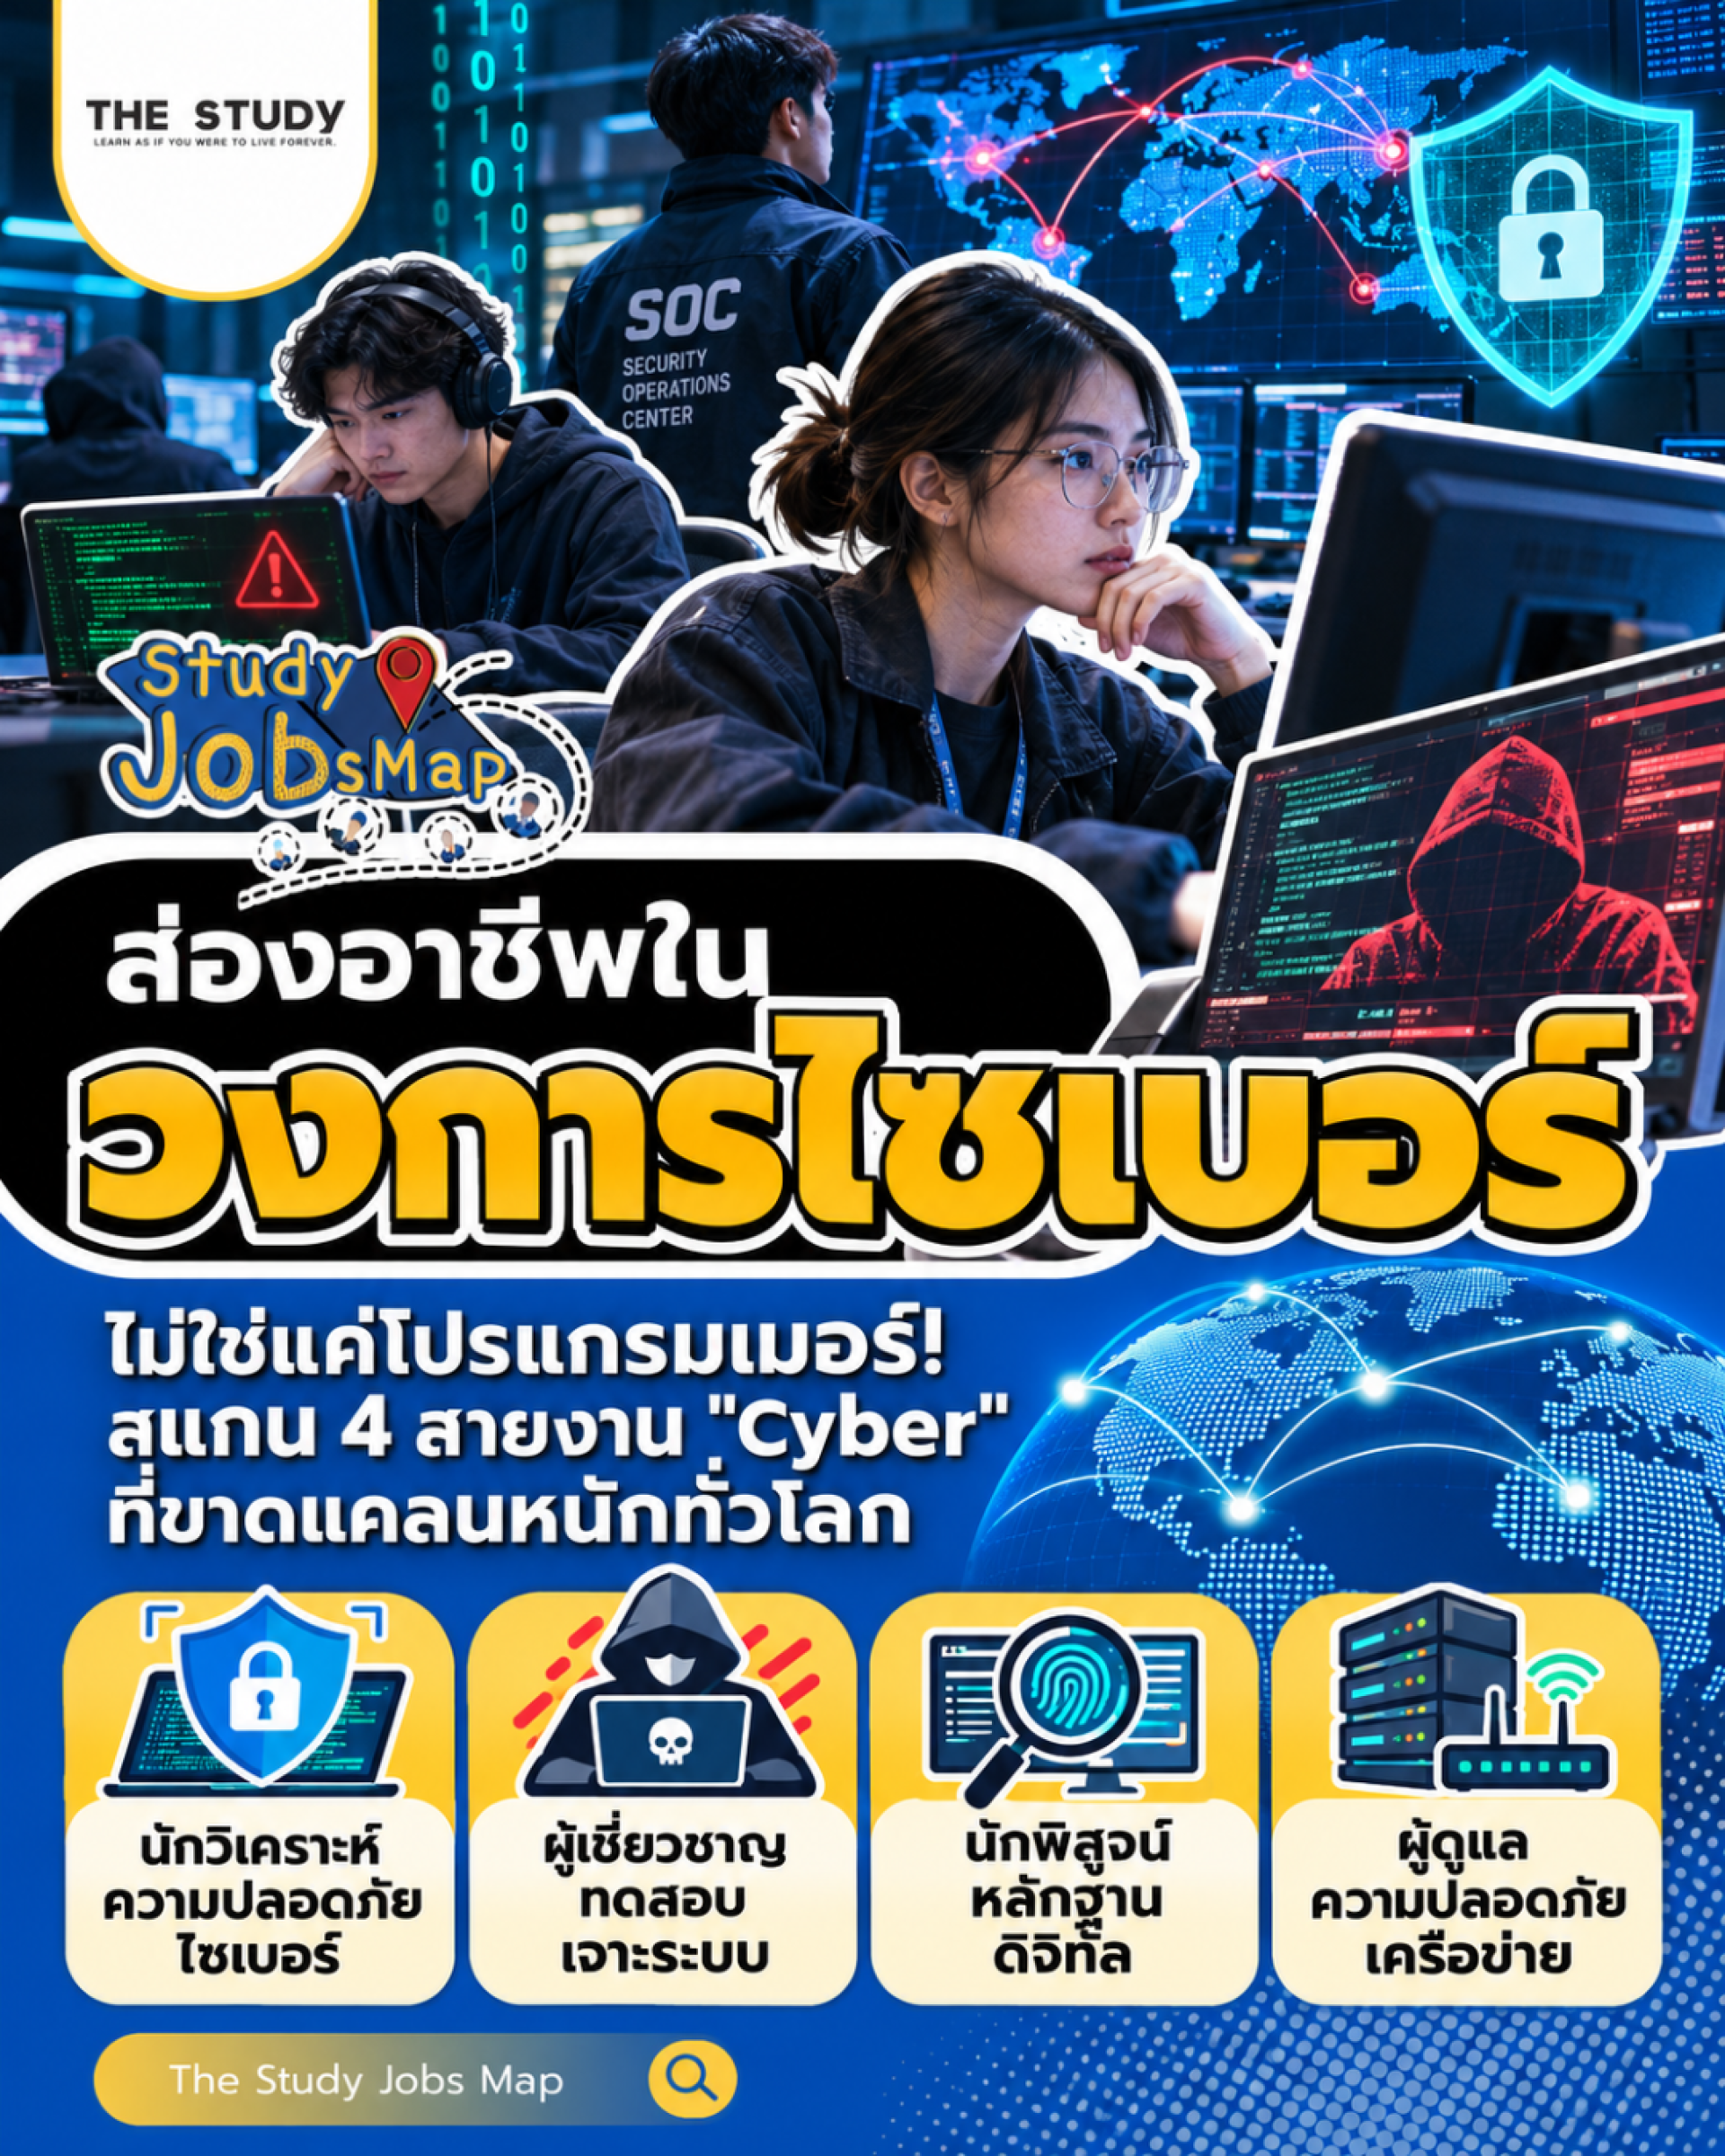
ไม่ใช่แค่โปรแกรมเมอร์! สแกน 4 สายงาน "อาชีพวงการไซเบอร์" ผู้พิทักษ์ข้อมูลยุค AI ที่ขาดแคลนหนักทั่วโลก
สวัสดีครับน้องๆ ชาว The Study ทุกคน! ยินดีต้อนรับเข้าสู่ซีรีส์ Study jobmaps กางแผนที่สำรวจเส้นทางอาชีพสุดปังกันอีกครั้งครับ! สแกน 4 สายงาน "อาชีพวงการไซเบอร์"
เวลาน้องๆ ดูหนังแอ็กชันฮอลลีวูด เคยเห็นฉากที่คนใส่ฮู้ดสีดำ นั่งอยู่ในห้องมืดๆ แล้วรัวแป้นพิมพ์สีเขียวเพื่อเจาะระบบธนาคารไหมครับ? ในโลกความเป็นจริง วงการความปลอดภัยทางไซเบอร์ไม่ได้มีแค่โจรขโมยข้อมูล (Black Hat Hacker) เสมอไป แต่ยังมีเหล่าอัศวิน "แฮกเกอร์สายขาว (White Hat Hacker)" หรือผู้เชี่ยวชาญด้าน Cybersecurity ที่คอยปกป้องระบบคอมพิวเตอร์ เซิร์ฟเวอร์ และข้อมูลส่วนบุคคลของพวกเราให้รอดพ้นจากผู้ไม่หวังดี!
รู้ไหมครับว่าในยุคนี้ ไม่ว่าจะแอปพลิเคชันธนาคาร ข้อมูลโรงพยาบาล รถยนต์ไฟฟ้า ไปจนถึงระบบปัญญาประดิษฐ์ (AI) ทุกอย่างล้วนเชื่อมต่อกับอินเทอร์เน็ตทั้งสิ้น ส่งผลให้อาชญากรรมไซเบอร์พุ่งสูงเป็นประวัติการณ์ และทำให้ "คนทำงานสายไซเบอร์" กลายเป็นบุคลากรที่ขาดแคลนอันดับต้นๆ ของโลก (มีตำแหน่งงานว่างทั่วโลกหลายล้านตำแหน่ง!)
ผลตอบแทนของสายนี้จึงสูงลิ่ว แถมความต้องการตัวก็ไม่มีแผ่วเลยครับ วันนี้พี่เลยจะพาน้องๆ มากางแผนที่สแกนดูกันชัดๆ ว่าในสมรภูมิไซเบอร์ มีสายงานไหนให้เราไปปักธงกันบ้าง ลุยเลย! ️
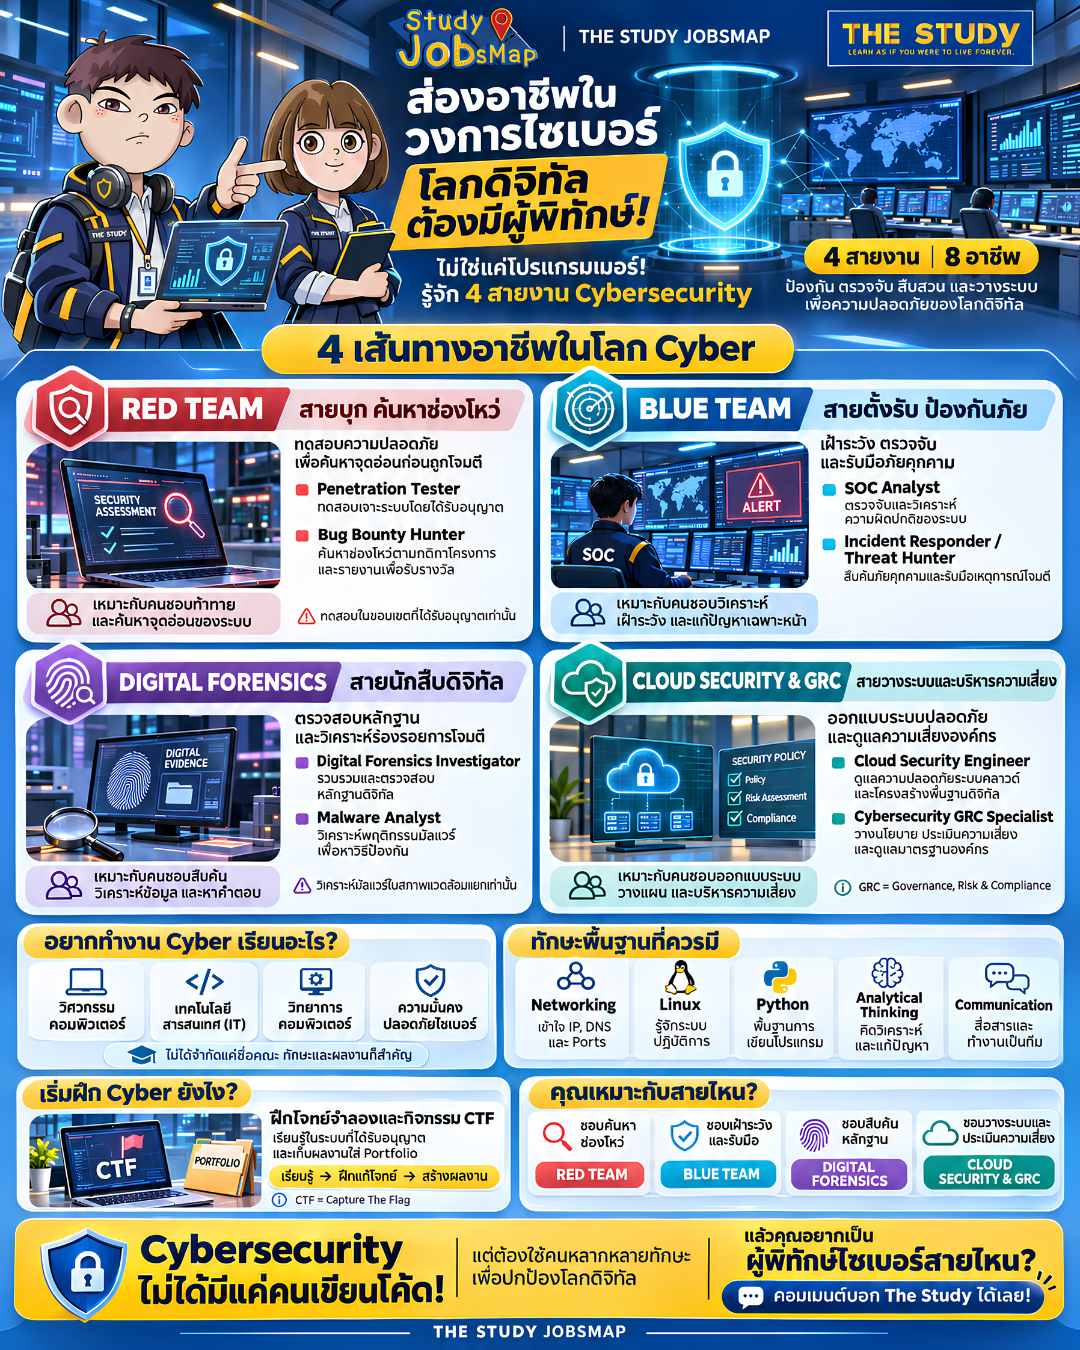
1. สายบุก เจาะช่องโหว่เพื่อป้องกัน (Red Team & Offensive Security)
สายยอดฮิตในฝันของใครหลายคน! ทำหน้าที่ "คิดเหมือนโจร" เพื่อจำลองการโจมตีระบบของบริษัทตัวเอง ก่อนที่แฮกเกอร์ตัวจริงจะเข้ามาขโมยข้อมูล
นักทดสอบการเจาะระบบ (Penetration Tester / Ethical Hacker): ได้รับอนุญาตอย่างถูกต้องจากเจ้าของระบบให้ทำการ "แฮก" เว็บไซต์ แอปพลิเคชัน หรือเซิร์ฟเวอร์ เพื่อค้นหาช่องโหว่ (Vulnerability) แล้วเขียนรายงานสรุปบอกทีมวิศวกรว่าจุดไหนมีรูรั่วและต้องอุดอย่างไร
นักล่าเงินรางวัลช่องโหว่ (Bug Bounty Hunter): ฟรีแลนซ์สายเทพ! ค้นหาช่องโหว่ในระบบของบริษัทยักษ์ใหญ่ระดับโลก (เช่น Google, Meta, Apple) ที่เปิดรับรายงาน หากเจอช่องโหว่ระดับวิกฤต สามารถรับเงินรางวัลเป็นหลักแสนถึงหลักล้านบาทต่อครั้งเลยทีเดียว
2. สายตั้งรับ เฝ้าระวัง และตัดวงจรภัยคุกคาม (Blue Team & Defensive Security) ️
ถ้าเปรียบ Red Team เป็นกองหน้า Blue Team ก็คือกองหลังและผู้รักษาประตูที่คอยปกป้องปราสาทไม่ให้ศัตรูบุกเข้ามาได้
เจ้าหน้าที่เฝ้าระวังความปลอดภัยไซเบอร์ (SOC Analyst - Security Operations Center): หน่วยกู้ภัยเฝ้าระวังภัยคุกคาม 24/7 คอยมอนิเตอร์หน้าจอ ตรวจจับสัญญาณเตือนภัยผิดปกติ (Alerts) และสกัดกั้นการโจมตีแบบเรียลไทม์ เป็นตำแหน่งเริ่มต้น (Entry-Level) ยอดนิยมของเด็กจบใหม่สายนี้
เจ้าหน้าที่รับมือเหตุการณ์ฉุกเฉิน (Incident Responder / Threat Hunter): เมื่อระบบถูกโจมตีหรือติดมัลแวร์เรียกค่าไถ่ (Ransomware) สายนี้จะรีบเข้าไปกักกันความเสียหาย กู้คืนระบบ และตามแกะรอยพฤติกรรมของแฮกเกอร์เพื่ออุดรูรั่วไม่ให้เกิดขึ้นซ้ำ
3. สายนิติวิทยาศาสตร์ดิจิทัลและแกะรอยมัลแวร์ (Digital Forensics & Malware Analysis)
สายนักสืบแห่งโลกดิจิทัล! เหมาะกับคนที่ชอบสืบสวน หาหลักฐาน และมีความละเอียดรอบคอบขั้นสุด
ผู้เชี่ยวชาญด้านนิติวิทยาศาสตร์ดิจิทัล (Digital Forensics Investigator): CSI แห่งโลกออนไลน์! ทำหน้าที่กู้คืนข้อมูลที่ถูกลบ ดึงหลักฐานจากสมาร์ตโฟน แล็ปท็อป หรือเซิร์ฟเวอร์ที่ถูกแฮก เพื่อใช้เป็นพยานหลักฐานในการดำเนินคดีตามกฎหมาย
นักวิเคราะห์มัลแวร์ (Malware Analyst / Reverse Engineer): สายโหดที่นำไวรัส มัลแวร์ หรือไฟล์ต้องสงสัยมาชำแหละโค้ดแบบย้อนกลับ (Reverse Engineering) ในตู้ทดลองเสมือน เพื่อดูว่ามันทำงานอย่างไร สร้างความเสียหายตรงไหน และผลิต "ยาแก้พิษ" เพื่อป้องกันระบบ
4. สายความปลอดภัยบนคลาวด์และนโยบายกำกับดูแล (Cloud Security & GRC)
สายนี้เติบโตตามเทรนด์ Cloud Computing และกฎหมายคุ้มครองข้อมูลส่วนบุคคล (เช่น PDPA) ผสมผสานเรื่องไอทีเข้ากับการบริหารธุรกิจ
วิศวกรความปลอดภัยบนคลาวด์ (Cloud & AI Security Engineer): ออกแบบสถาปัตยกรรมความปลอดภัยให้กับระบบคลาวด์ (เช่น AWS, Azure, Google Cloud) รวมถึงการป้องกันโมเดล AI จากการถูกขโมยข้อมูลหรือถูกป้อนข้อมูลปลอม
ผู้เชี่ยวชาญด้านกฎระเบียบและความเสี่ยง (Cybersecurity GRC Specialist): ดูแลเรื่อง Governance, Risk, and Compliance เพื่อให้องค์กรปฏิบัติตาม พ.ร.บ. ไซเบอร์ฯ และมาตรฐานความปลอดภัยสากล (เช่น ISO 27001) สายนี้เน้นการวางนโยบาย ประเมินความเสี่ยง และเจรจาสื่อสาร
ม.ปลาย อยากเข้าวงการไซเบอร์ ต้องเตรียมตัวยังไง?
- คณะที่ตรงสาย: คณะวิศวกรรมศาสตร์ (สาขาวิศวกรรมคอมพิวเตอร์ / ความมั่นคงปลอดภัยไซเบอร์), คณะเทคโนโลยีสารสนเทศ (IT), หรือคณะวิทยาศาสตร์ (สาขาวิทยาการคอมพิวเตอร์)
- สกิลพื้นฐานที่ควรเริ่มฝึก: พื้นฐานระบบเครือข่าย (Networking: IP, DNS, Ports), ระบบปฏิบัติการ Linux, และการเขียนโค้ดเบื้องต้น (Python, Bash)
- สนามประลองฝีมือ: ลองโหลดแพลตฟอร์มฝึกแฮกอย่าง TryHackMe หรือ Hack The Box มาเล่น และลองลงแข่ง CTF (Capture The Flag) ระดับนักเรียน ม.ปลาย จะเป็นโปรไฟล์ยื่นพอร์ตโฟลิโอ (TCAS รอบ 1) ที่กรรมการต้องอ้าปากค้างแน่นอนครับ!
วงการ Cybersecurity เป็นวงการที่ไม่มีวันหยุดนิ่ง เพราะภัยคุกคามพัฒนาตัวเองทุกวัน คนทำงานสายนี้จึงต้องเป็นคนที่รักการเรียนรู้สิ่งใหม่อยู่เสมอ ถ้าน้องๆ ชอบความท้าทาย ชอบไขปริศนา และอยากเป็นผู้พิทักษ์โลกดิจิทัล วงการนี้พร้อมเปิดรับและให้ผลตอบแทนที่คุ้มค่าความเหนื่อยแน่นอนครับ!
แล้วน้องๆ ล่ะครับ... ชอบสไตล์ "สายบุกเจาะระบบ (Red Team)" หรือ "สายตั้งรับเฝ้าระวัง (Blue Team)" มากกว่ากัน? คอมเมนต์คุยกับพี่ใต้โพสต์ได้เลยนะ!
อ้างอิงข้อมูล (References):
- สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช. / NCSA) - รายงานสถิติภัยคุกคามทางไซเบอร์และทิศทางการพัฒนาบุคลากรไทย
- สมาคมความมั่นคงปลอดภัยระบบสารสนเทศ (TISA) - โครงสร้างสายอาชีพและมาตรฐานวิชาชีพด้านความมั่นคงปลอดภัยสารสนเทศ
- (ISC)² Cybersecurity Workforce Study - รายงานการสำรวจภาวะขาดแคลนแรงงานและแนวโน้มค่าตอบแทนสายไซเบอร์ซีเคียวริตี้ทั่วโลก
- ข้อมูลตำแหน่งงานและทักษะที่ตลาดต้องการ จากแพลตฟอร์ม JobsDB Thailand และ LinkedIn


